Venona — Wie ein Fehler bei der Schlüsselherstellung sowjetische Geheimnisse preisgab
Zwei sowjetische Telegramme, zwei vermeintlich einzigartige Schlüsselblätter, derselbe Zahlenvorrat. Venona zeigt, wie ein mathematisch sicheres Verfahren durch falschen Gebrauch seine Sicherheit verlor.
Zwei sowjetische Telegramme. Zwei vermeintlich einzigartige Schlüsselblätter. Derselbe geheime Zahlenvorrat.
Das genügte, um eine entscheidende Schutzschicht zu durchlöchern. Doch zwischen diesem Fehler und einer lesbaren Nachricht lagen oft Jahre.
Venona erzählt, wie ein mathematisch beweisbar sicheres Verfahren durch falschen Gebrauch seine Sicherheit verlor. Das geheime amerikanische Entzifferungsprogramm lief von 1943 bis 1980. Seine Lehre betrifft jeden, der heute Schlüssel erzeugt, verteilt oder aufbewahrt.
Zuerst erschienen als Artikel auf X.
Das Wichtigste in 30 Sekunden
Ein richtig verwendeter Einmalblock bietet perfekte Geheimhaltung. Sein Schlüssel muß zufällig, unabhängig, ausreichend lang und geheim sein; jeder Abschnitt darf nur eine Nachricht verschlüsseln.
Die sowjetischen Verfahren verbanden Codebuch und Einmalblock. Wörter wurden zu Zahlen, die anschließend mit geheimen Zufallszahlen überlagert wurden.
Wiederverwendete Schlüsselabschnitte machten Nachrichten vergleichbar. Das eröffnete Angriffe, lieferte aber noch keinen fertigen Klartext.
Venona las nur Teile des Verkehrs. Diese Teile halfen dennoch, sowjetische Spionage aufzuklären.
Merksatz: Auch eine bewiesene Sicherheit gilt nur, solange ihre Voraussetzungen erfüllt bleiben.
1. Was „unknackbar“ beim Einmalblock bedeutet
Ein One-Time-Pad, auf deutsch Einmalblock, verbindet jede Stelle einer Nachricht mit einem geheimen Zufallswert. Beim binären Verfahren ist das ein Schlüsselbit je Nachrichtenbit; bei Zahlenverfahren kann es eine Schlüsselziffer je Nachrichtenziffer sein.
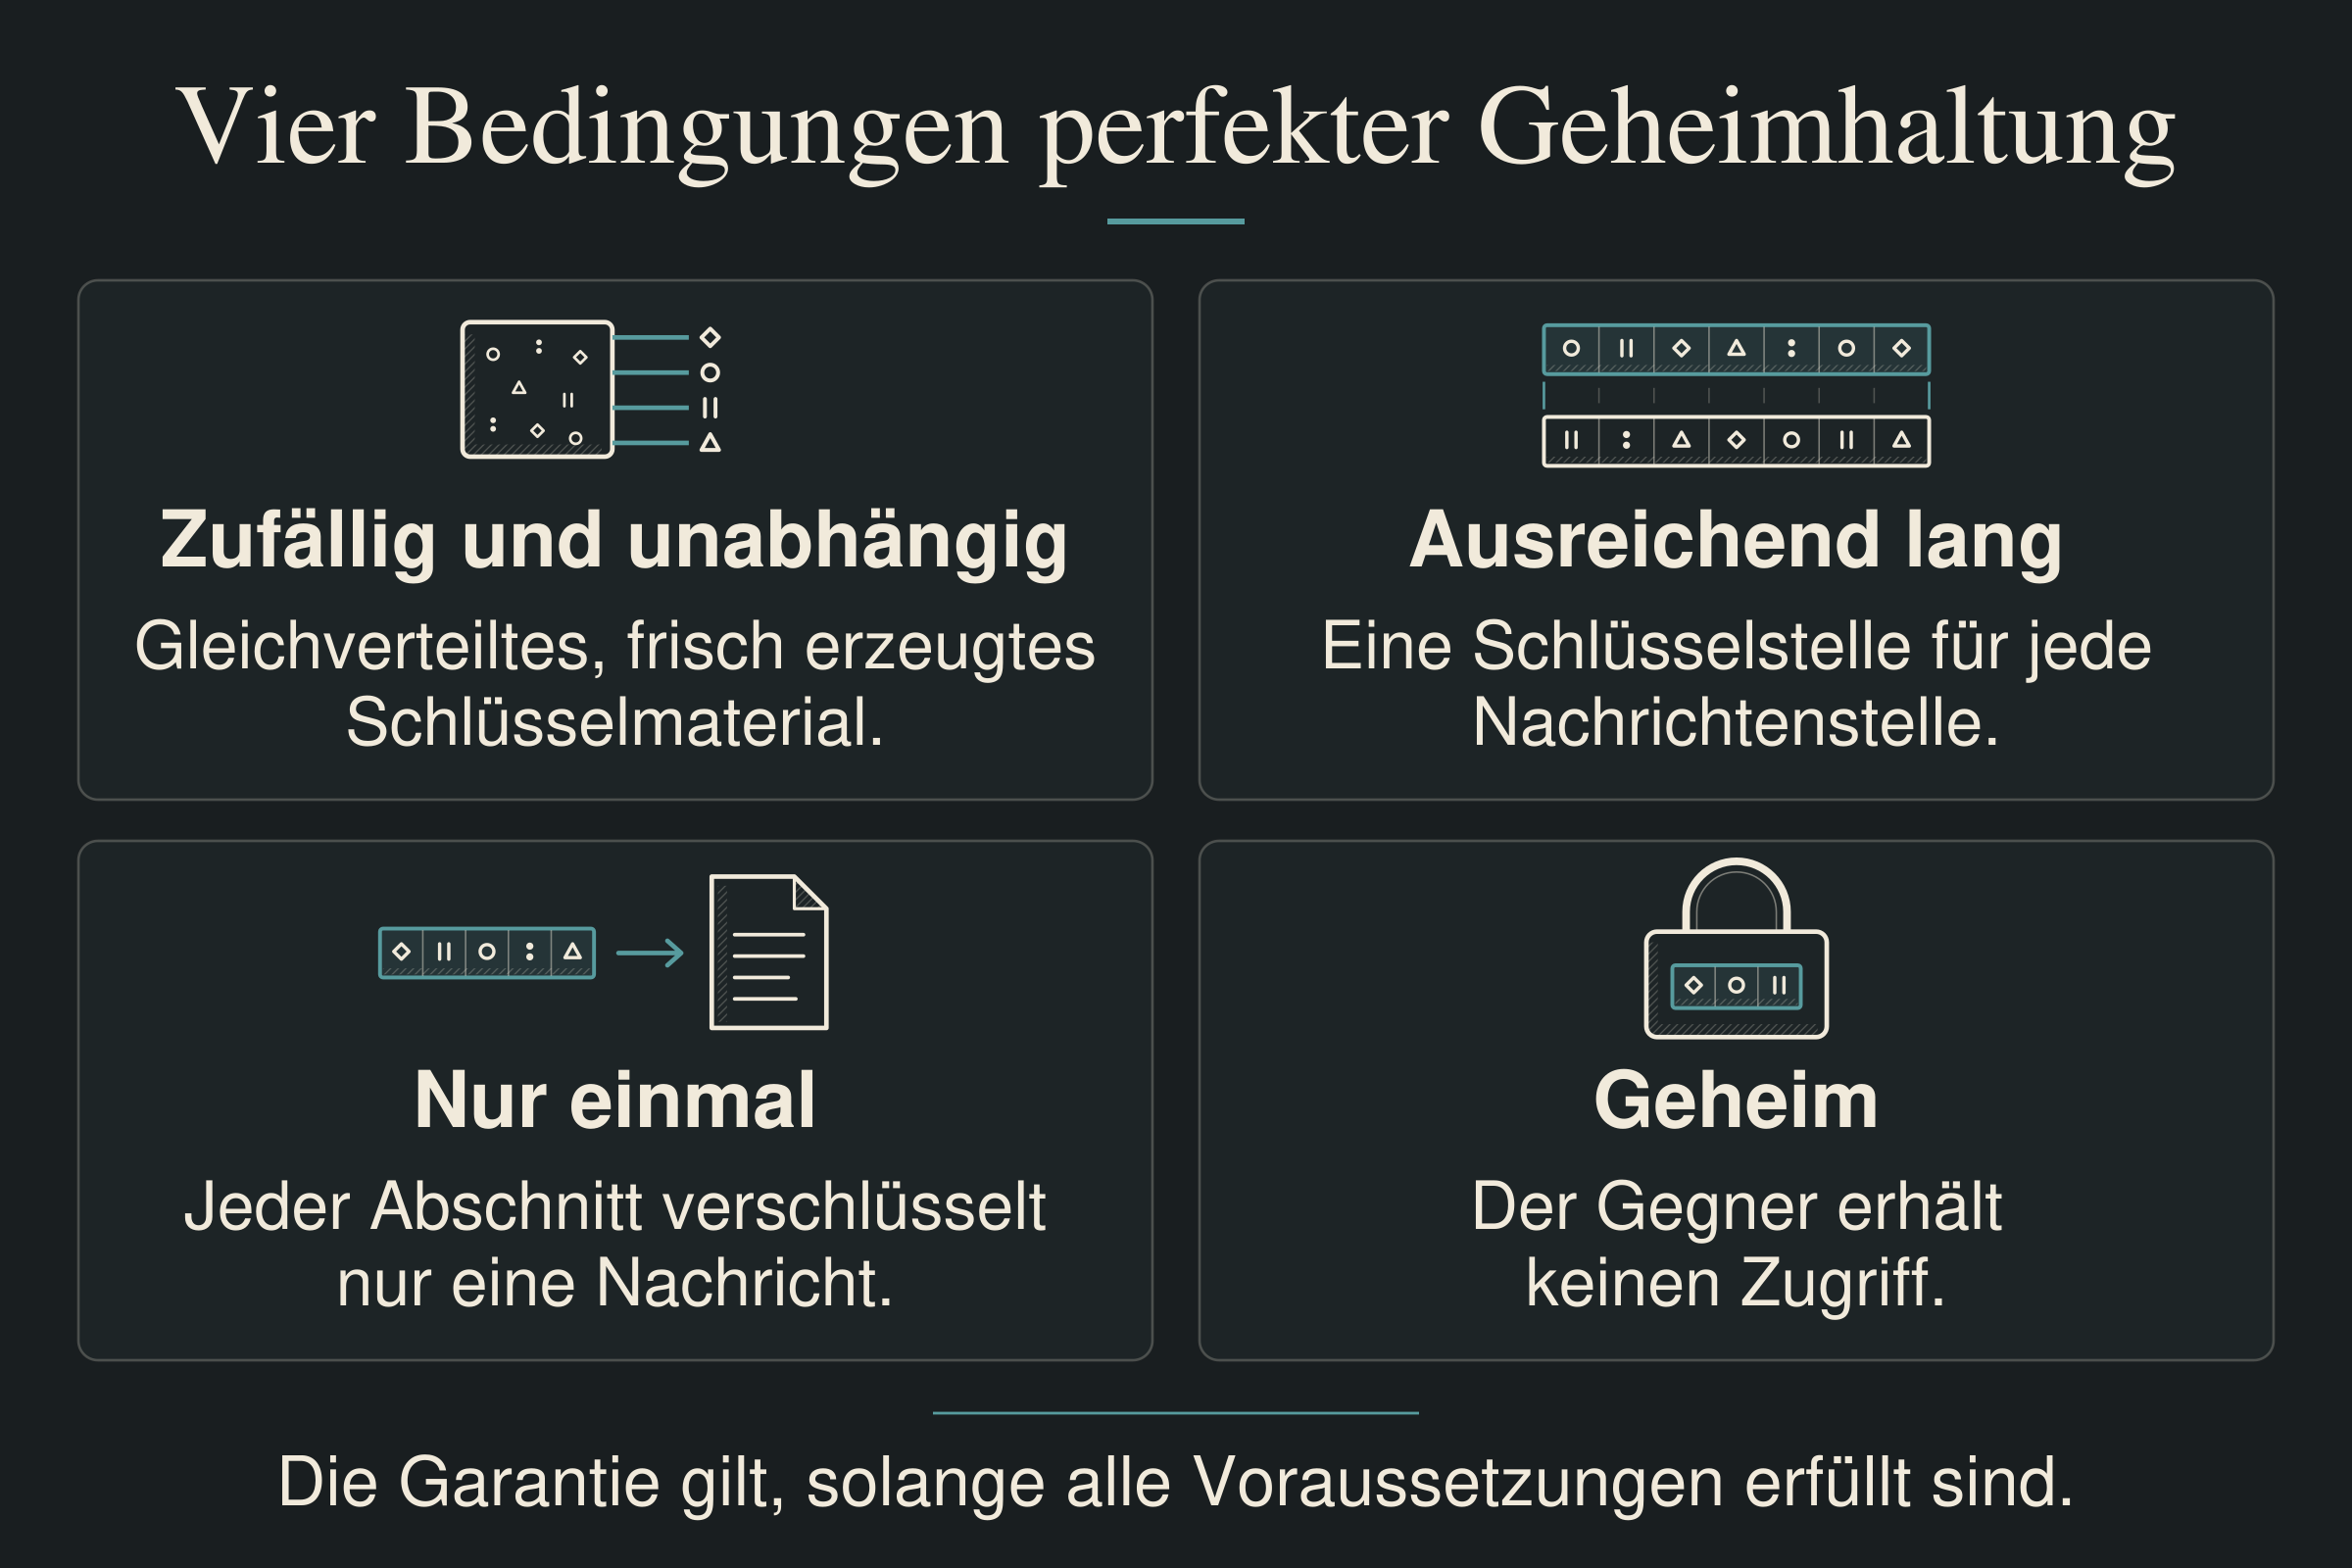
Für den üblichen Einmalblock gelten vier Regeln:
- Zufällig und unabhängig: Alle möglichen Schlüssel gleicher Länge sind gleich wahrscheinlich. Für jede Nachricht kommt frisches, unabhängig erzeugtes Material zum Einsatz; die Nachricht beeinflußt die Schlüsselwahl nicht.
- Ausreichend lang: Für jede zu verschlüsselnde Stelle steht eine eigene Schlüsselstelle bereit.
- Nur einmal: Kein Schlüsselabschnitt verschlüsselt eine weitere Nachricht, auch nicht auszugsweise.
- Geheim: Der Gegner erhält keinen Zugriff auf den Schlüssel.
Claude Shannon beschrieb 1949 die mathematische Grundlage der perfekten Geheimhaltung: Der Geheimtext verändert die Wahrscheinlichkeiten der möglichen Klartexte nicht. Selbst unbegrenzte Rechenleistung hilft dann nicht, zwischen ihnen zu entscheiden.
Das ist stärker als „mit heutigen Rechnern nicht zu brechen“. Es ist eine andere Art von Sicherheitsversprechen.
Ein kürzerer Schlüssel muß sich übrigens nicht einfach wiederholen: Moderne Verfahren können daraus einen langen Schlüsselstrom erzeugen. Dessen Sicherheit beruht jedoch auf anderen Voraussetzungen; Shannons Garantie für den Einmalblock folgt daraus nicht.
2. Erst das Codebuch, dann der Einmalblock
In den für Venona wichtigen sowjetischen Nachrichtendienstverfahren nahm der Chiffreur zunächst ein Codebuch. Dieses ordnete Wörtern und Wendungen Zahlengruppen zu. Für Namen konnten Buchstabierverfahren hinzukommen.
Darüber legte er das Additiv: geheime Zufallszahlen aus dem Einmalblock. Die Ziffern wurden einzeln addiert, ohne Übertrag. Aus 8 plus 6 wurde also 4.
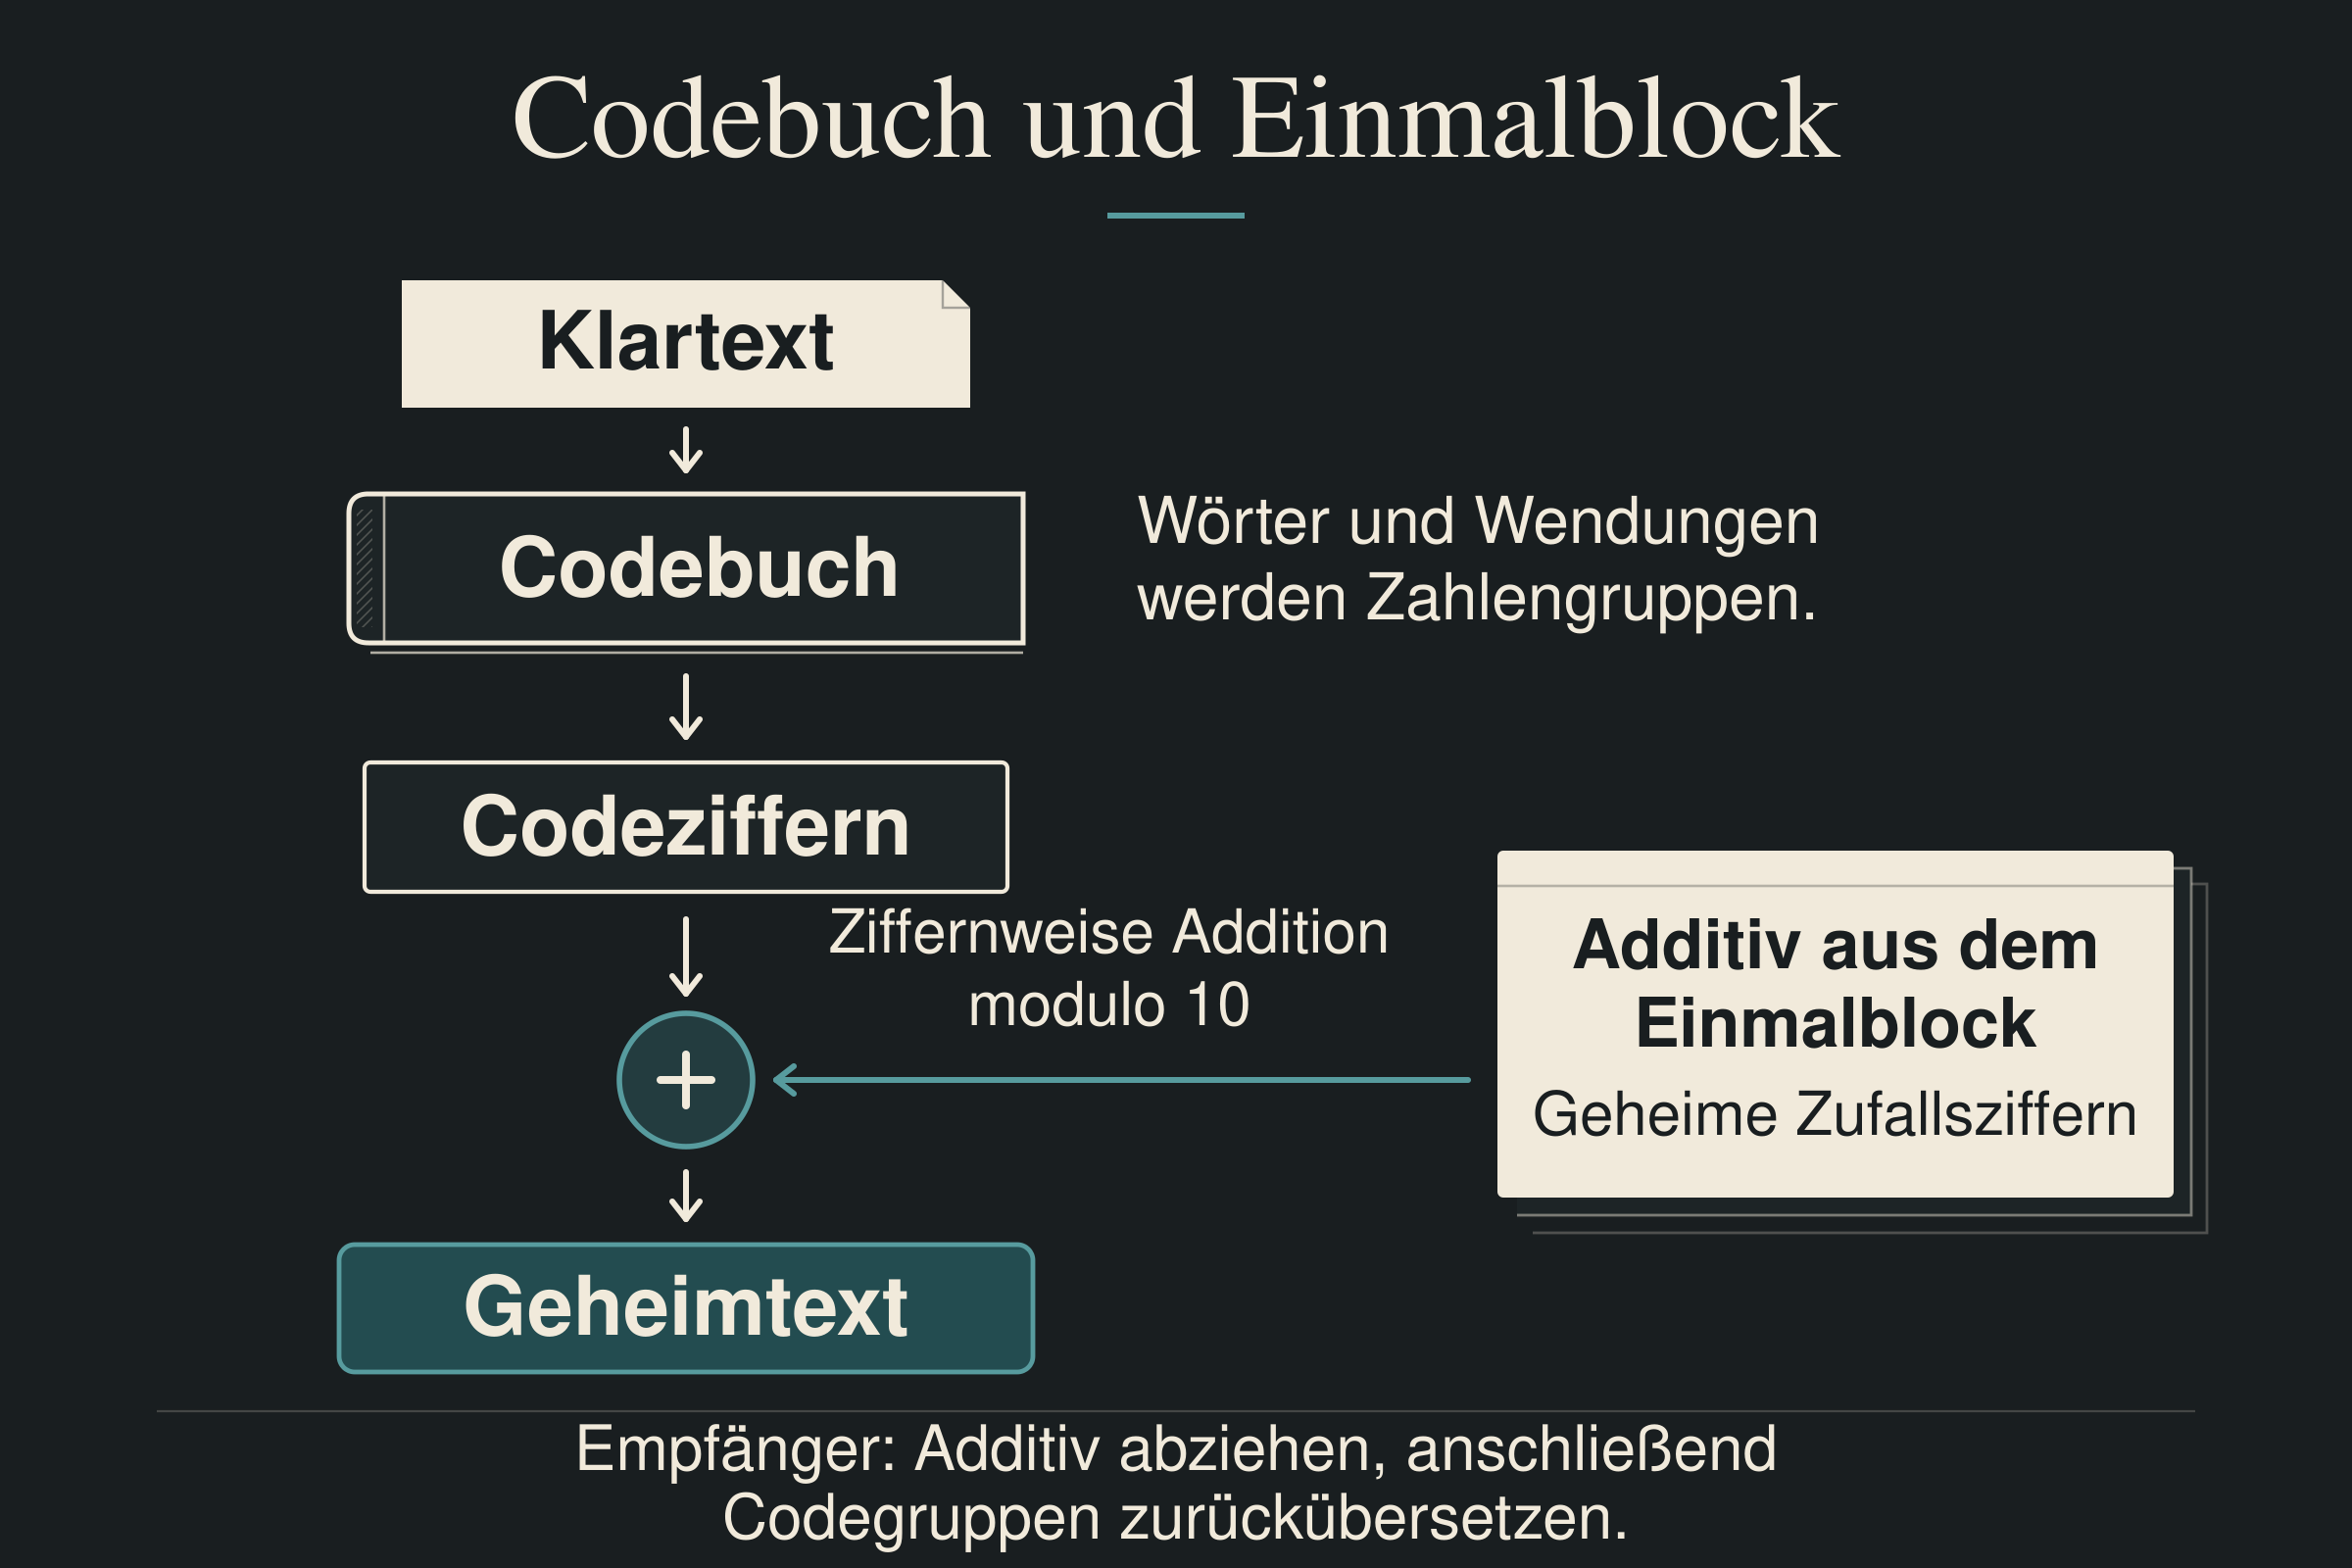
Beim Empfänger lief der Vorgang rückwärts: Additiv abziehen, anschließend die Codegruppen mit dem Codebuch zurückübersetzen. Auch ein bekanntes Codebuch hätte bei korrekt verwendetem Einmalblock nicht genügt, um den abgefangenen Geheimtext zu lesen.
Dabei brauchten Sender und Empfänger selbstverständlich passende Kopien desselben Schlüssels. Der Fehler bestand darin, denselben Schlüsselabschnitt für verschiedene Nachrichten einzusetzen.
Merksatz: Zwei Exemplare für eine Nachricht gehören zum Verfahren. Derselbe Abschnitt für zwei Nachrichten verletzt es.
3. Mehr als 35.000 Seiten — und eine offene Frage
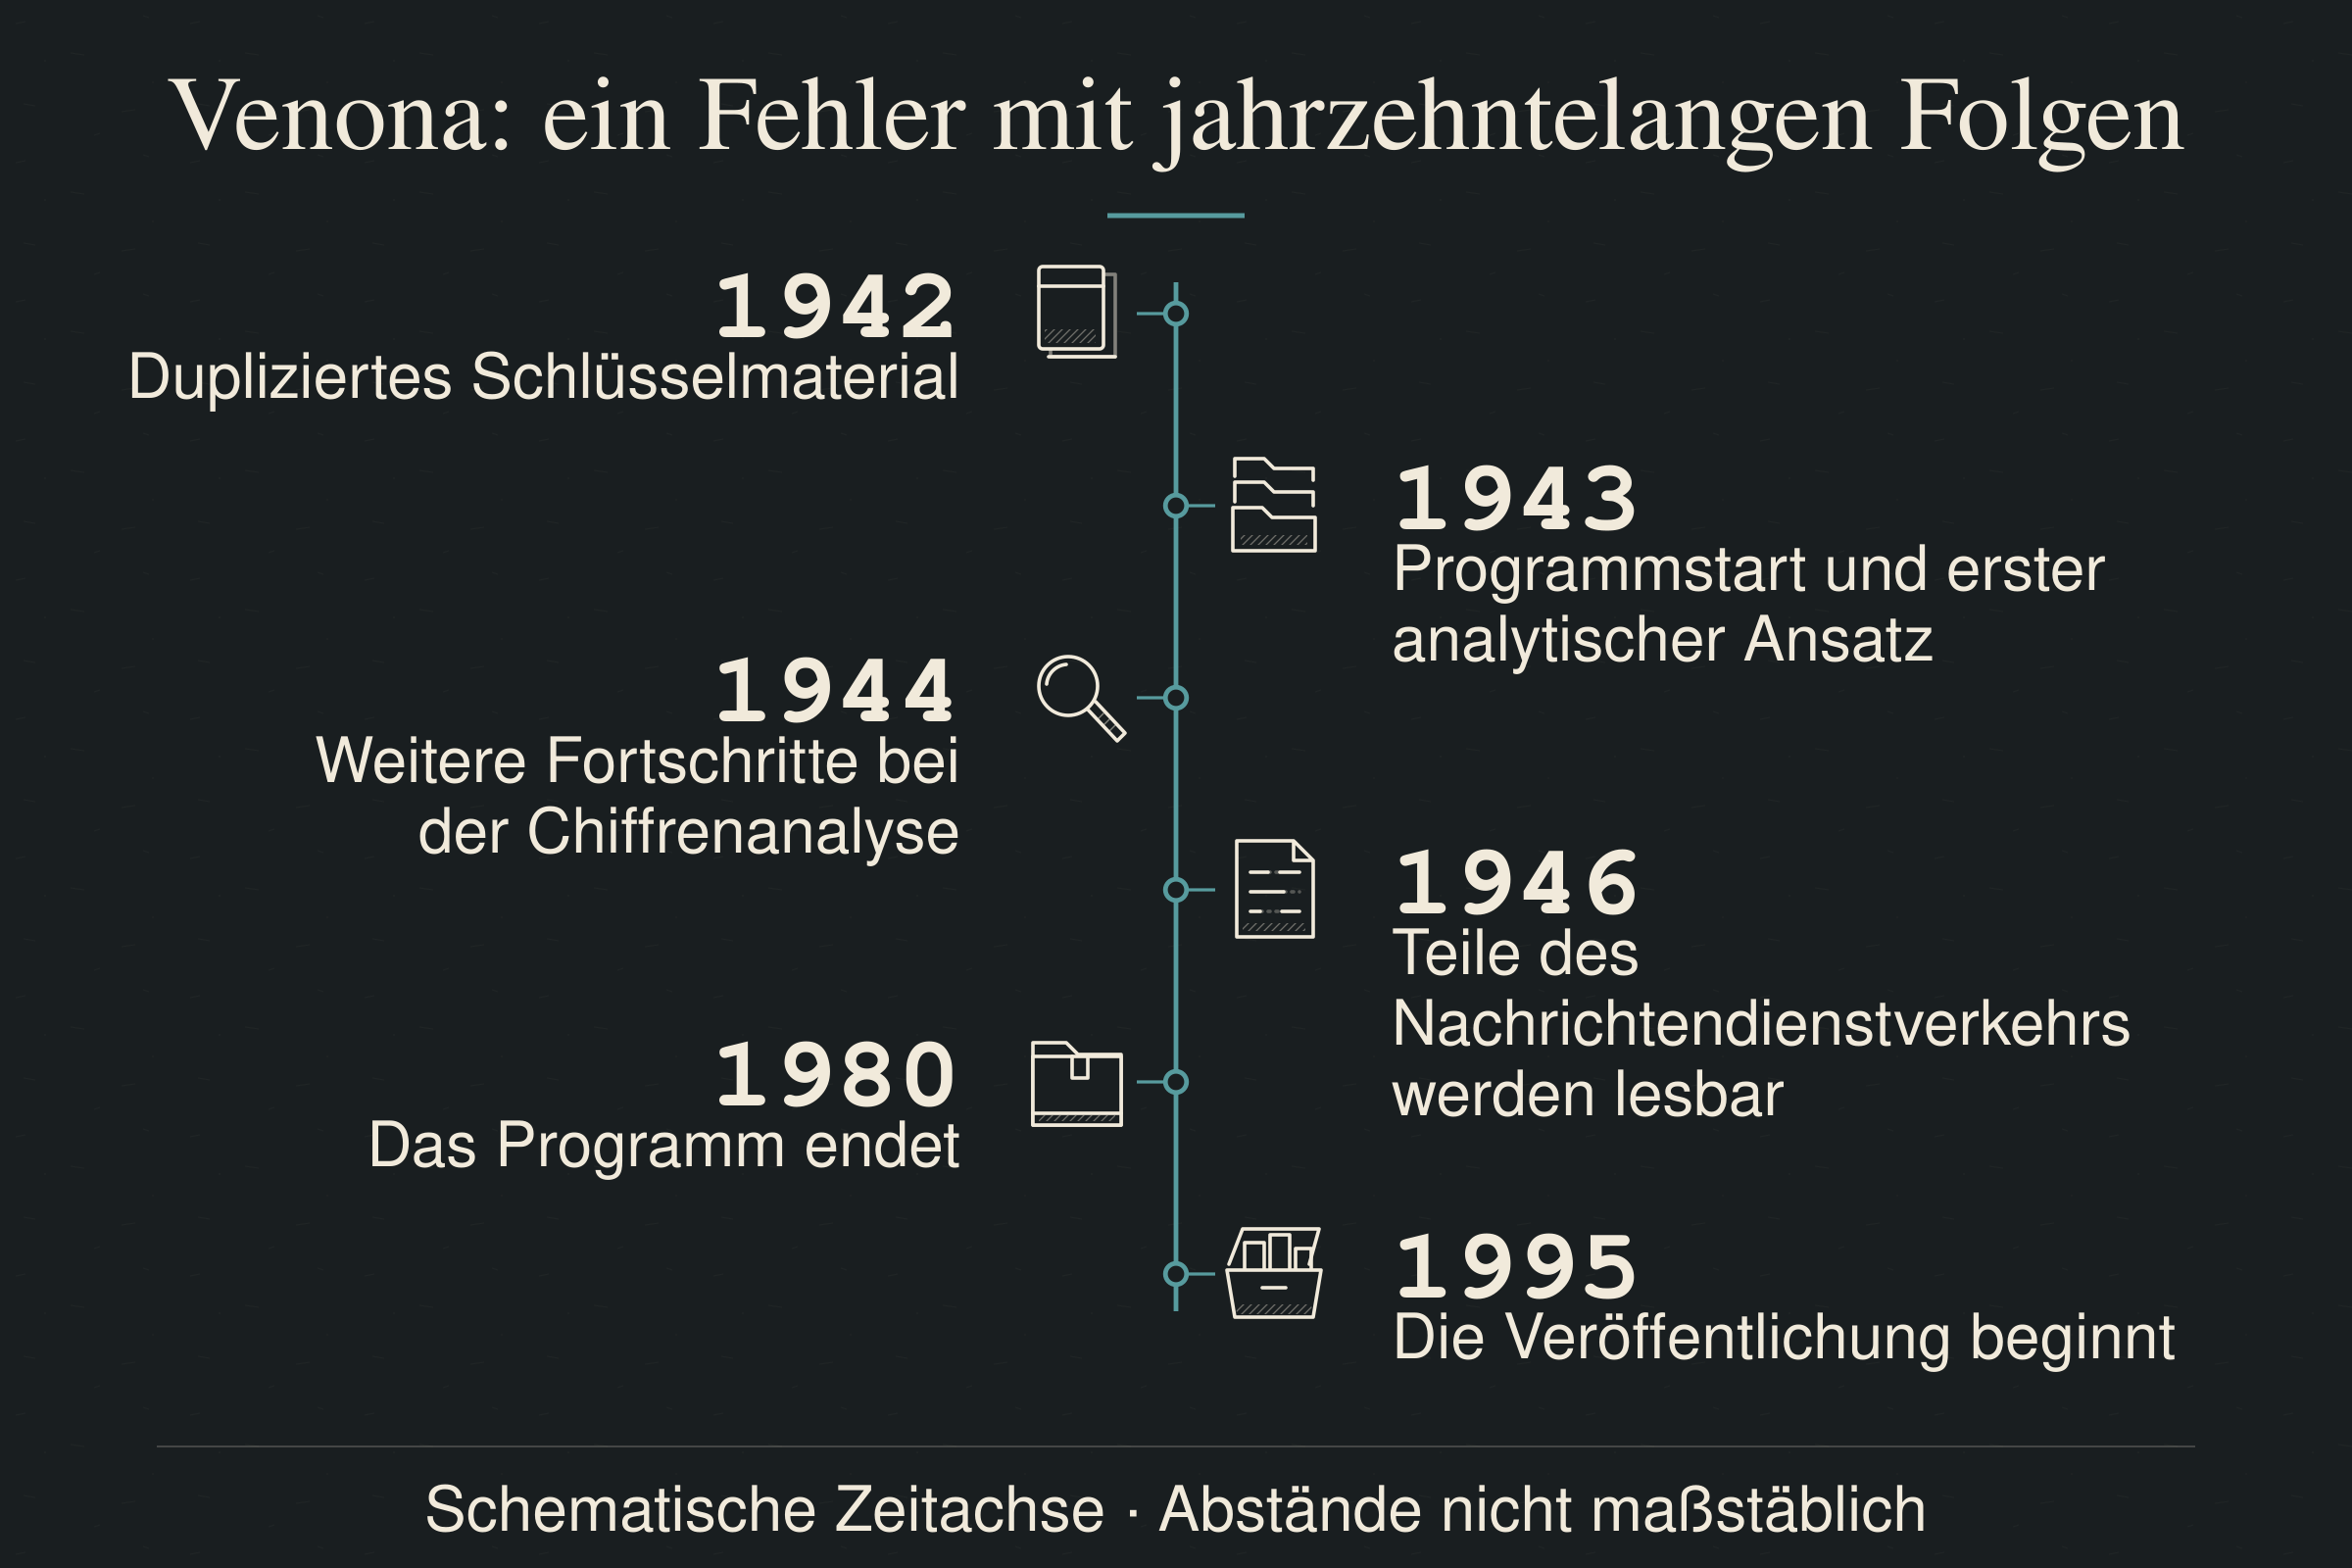
Die gemeinsame NSA/CIA-Dokumentation verortet den entscheidenden Herstellungsfehler in den ersten Monaten des Jahres 1942: Schlüsselmaterial auf mehr als 35.000 Seiten wurde dupliziert und in verschiedene Einmalblöcke eingebunden.
Der Bericht benennt den konkreten Grund als unbekannt. Kriegsdruck ist der historische Hintergrund; eine bestimmte Entscheidung in einer bestimmten Druckerei läßt sich daraus nicht sicher rekonstruieren.
Die Duplikate erschienen ab Mitte 1942 im Telegrammverkehr. Die meisten wurden zwischen 1942 und 1944 eingesetzt, einzelne in einer Verbindung noch bis Juni 1948.
Ein Chiffreur konnte sein Blatt ordnungsgemäß einmal benutzen, während an anderer Stelle derselbe Schlüsselstoff in einem anderen Block noch einmal verwendet wurde.
Das macht den Fall so lehrreich: Sorgfalt am Schreibtisch schützt nicht vor einem Fehler, den die Schlüsselherstellung bereits mitgeliefert hat.
4. Der Schlüssel verschwindet aus der Rechnung
Was bewirkt die Wiederverwendung? Dieses frei erfundene Rechenbeispiel verwendet zwei kurze Zahlenfolgen als Ausschnitte bereits codierter Nachrichten. Es bildet keine historische Depesche oder echte sowjetische Codebucheinträge ab.
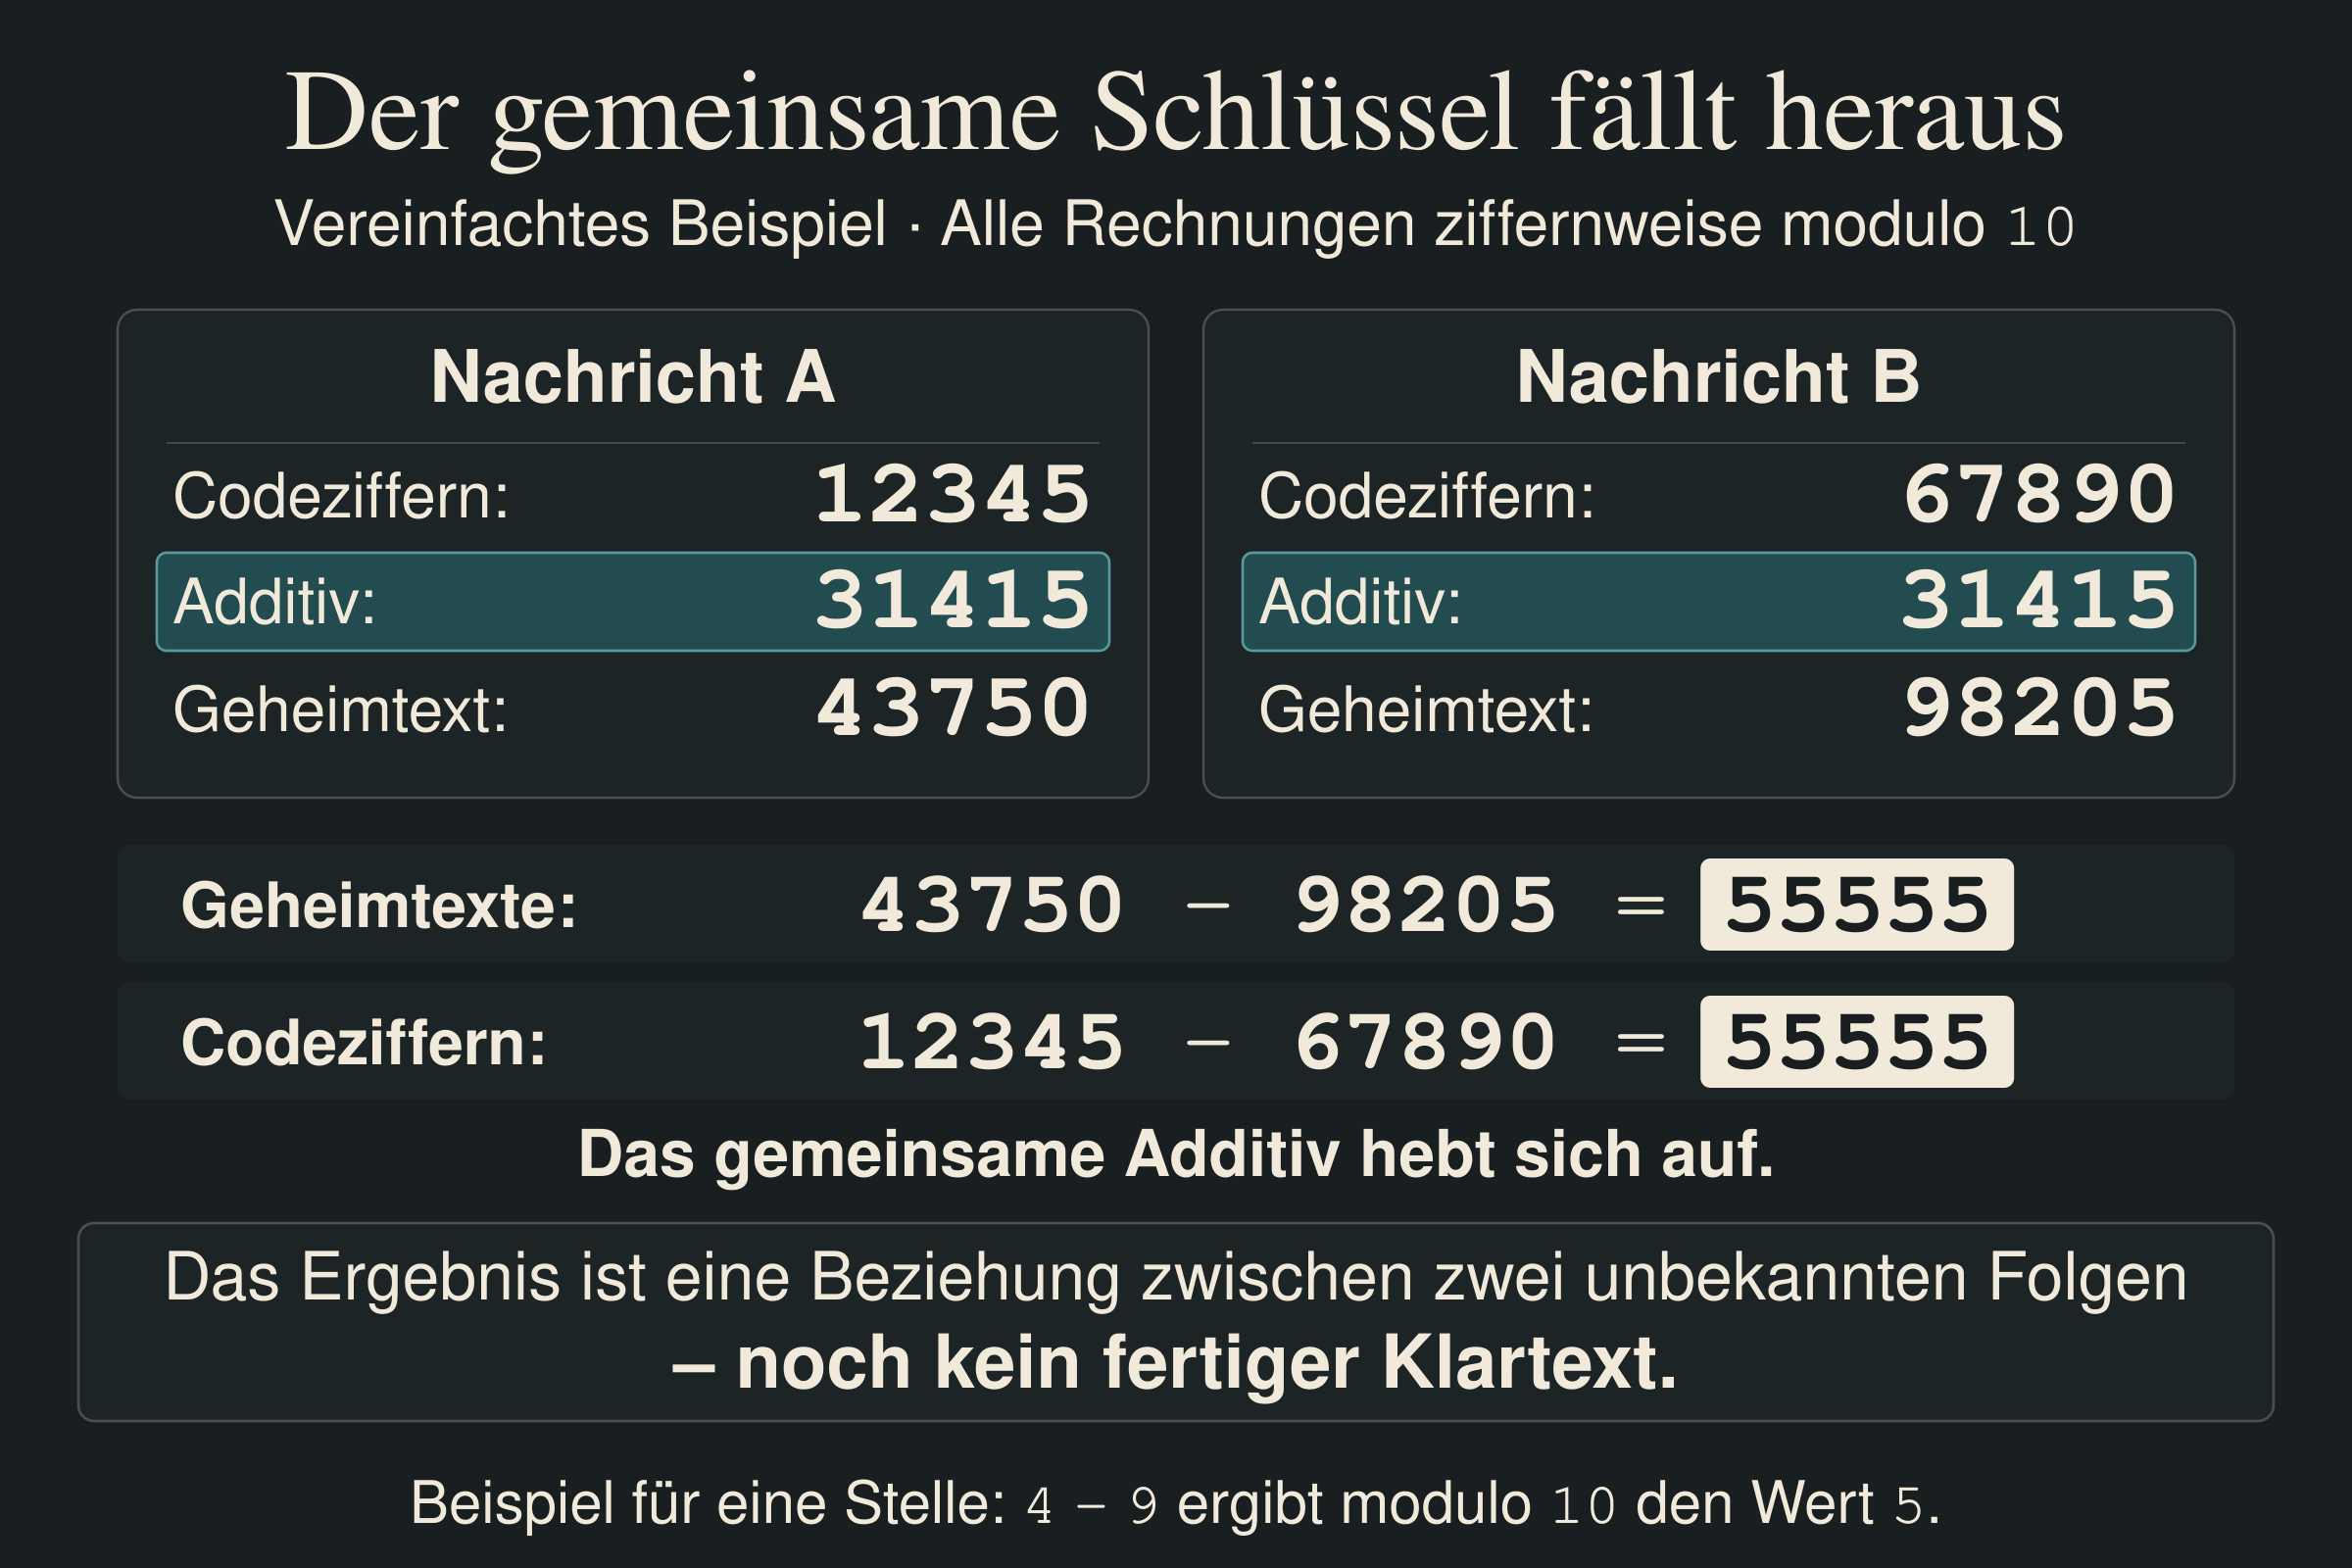
Der Angreifer kennt zunächst nur die beiden Geheimtexte. Zieht er sie ziffernweise voneinander ab, erhält er:
43750 − 98205 = 55555
Jede Stelle wird für sich gerechnet, modulo 10: Aus 4 minus 9 wird 5. Es gibt keinen Übertrag und kein Ausleihen von der Nachbarstelle.
Dasselbe Ergebnis entsteht bei den ursprünglichen Codeziffern:
12345 − 67890 = 55555
Das gemeinsame Additiv ist verschwunden. Allgemein gilt:
Geheimtext A − Geheimtext B = Codeziffern A − Codeziffern B.
Alle Rechnungen erfolgen hier ziffernweise modulo 10.
Das Ergebnis ist zunächst nur eine Beziehung zwischen zwei unbekannten Folgen. Viele Paare passen dazu. Weiß der Angreifer aber, daß A an dieser Stelle 12345 lautete, kann er B berechnen:
12345 − 55555 = 67890, wiederum ziffernweise modulo 10.
Ohne einen solchen Anhaltspunkt geht es nicht so bequem. Wahrscheinliche Wendungen, wiederkehrende Muster und weitere Nachrichten können bei der Suche helfen. Ein lediglich vermuteter Textteil liefert zunächst eine Hypothese, die geprüft werden muß.
Bei Venona mußten die Analysten zusätzlich die Bedeutungen der Codegruppen rekonstruieren. Deshalb war der sogenannte Two-Time-Pad, der „Zweimalblock“, ein Angriffseinstieg und kein Entschlüsselungsautomat.
5. Arlington Hall: Geduld vor Geistesblitz
Am 1. Februar 1943 begann das amerikanische Programm in Arlington Hall bei Washington. Gene Grabeel, kurz zuvor noch Lehrerin, gehörte zum Anfang dieser Arbeit. Zunächst mußten die Telegramme nach Verbindungen und Verfahren geordnet werden.
Im Herbst 1943 erkannte Richard Hallock Schwächen im sowjetischen Handelsverkehr. 1944 gelangen Cecil Phillips und seinen Kollegen weitere Fortschritte. 1946 begann Meredith Gardner, Teile des Nachrichtendienstverkehrs zu lesen. Am 20. Dezember 1946 erschloß er eine Nachricht von 1944 mit Namen führender Wissenschaftler des Manhattan-Projekts.
Phillips schilderte später, wie die großen Nachrichtenmengen mit Lochkarten bearbeitet wurden. Das unterstreicht eine leicht übersehene Voraussetzung des Erfolgs: Die Analysten mußten die passenden Nachrichten überhaupt erst zusammenbringen.
Die entscheidenden frühen Durchbrüche gelangen ohne erbeutetes Codebuch. Ein später zugeordnetes, teilweise verbranntes Exemplar half erst nach weiteren analytischen Fortschritten.
Die amerikanischen Darstellungen nennen diesen Verkehr häufig vereinfachend „KGB-Verkehr“. In den Kriegsjahren waren dessen Vorläufer NKWD/NKGB zuständig; die Bezeichnung KGB entstand erst 1954.
Merksatz: Der Herstellungsfehler öffnete den Zugang. Lesbare Nachrichten erarbeiteten die Menschen in Arlington Hall.
6. Wie viel wurde tatsächlich lesbar?
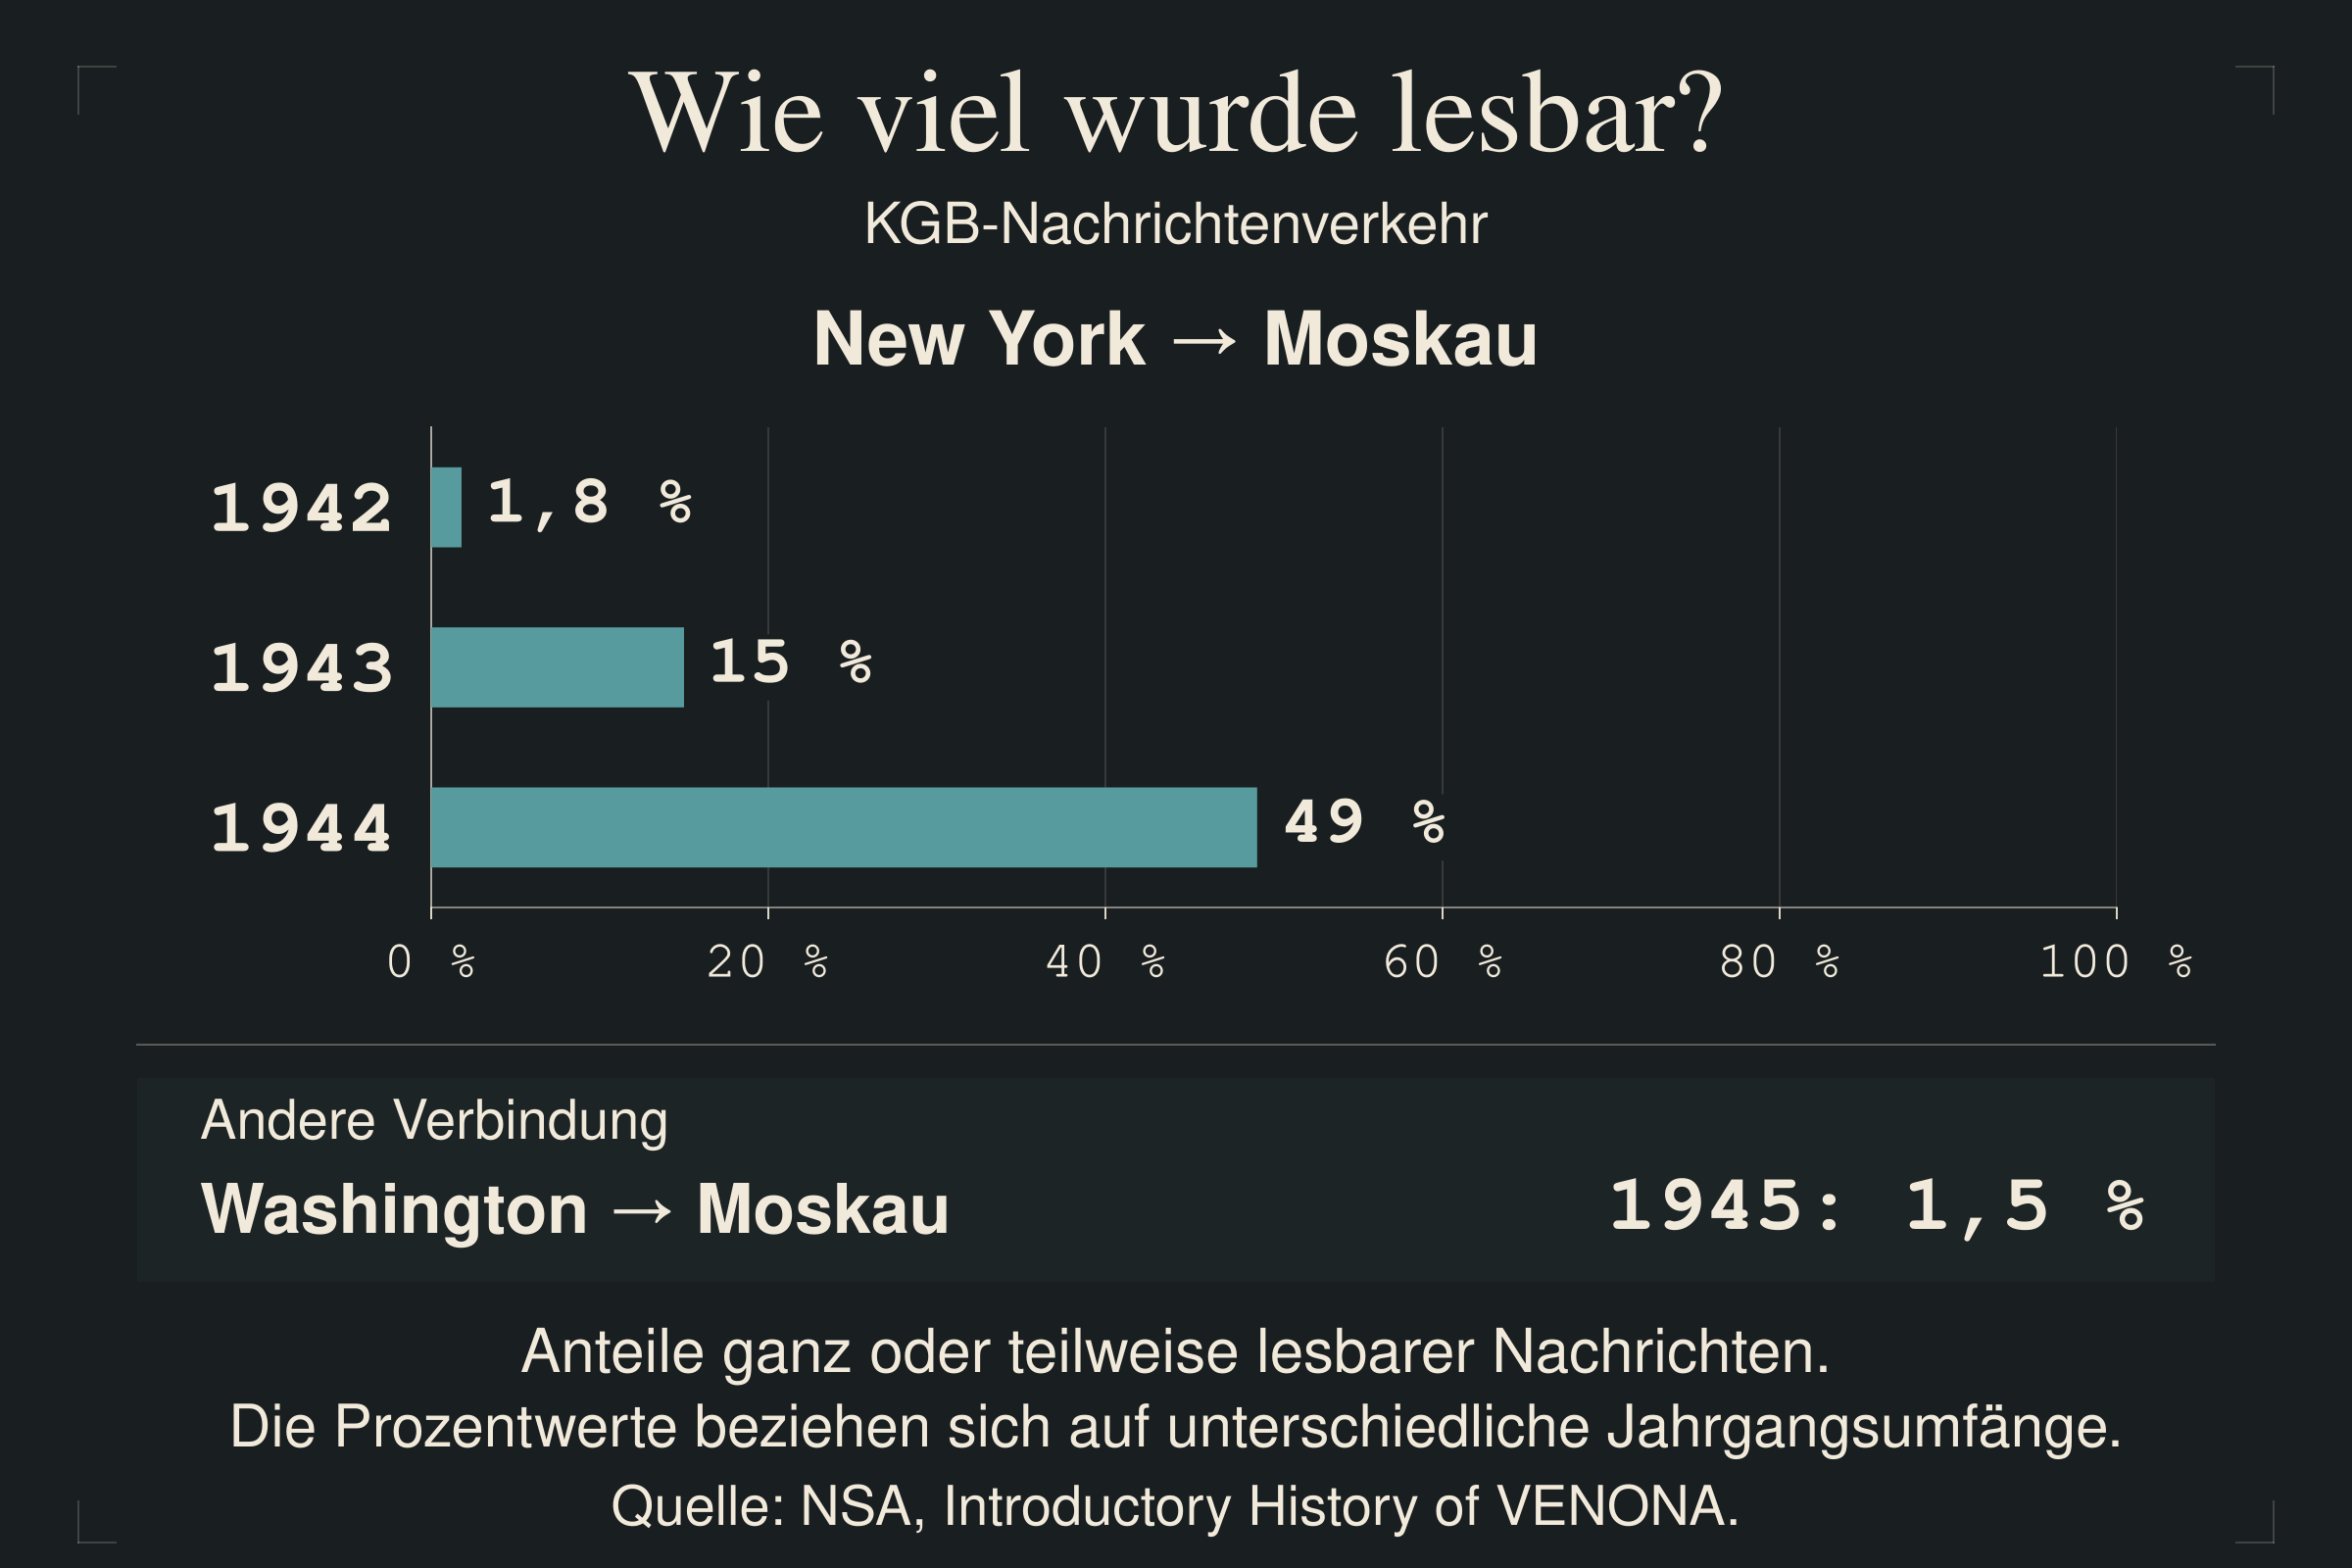
Die NSA nennt für den Nachrichtendienstverkehr von New York nach Moskau folgende Anteile lesbarer Nachrichten:
| Jahr | Anteil lesbarer Nachrichten |
|---|---|
| 1942 | 1,8 Prozent |
| 1943 | 15 Prozent |
| 1944 | 49 Prozent |
Für Washington nach Moskau, 1945, nennt sie 1,5 Prozent. Das ist eine andere Verbindung und kein unmittelbar anschließender Datenpunkt derselben Reihe. Auch „lesbar“ bedeutet hier nicht zwangsläufig vollständig entschlüsselt.
Die heutige NSA-Übersicht spricht von rund 3.000 veröffentlichten Venona-Übersetzungen. Die erste Freigabe erfolgte im Juli 1995, weitere folgten.
Die Ergebnisse halfen, Spionagefälle um Julius Rosenberg und Klaus Fuchs aufzuklären. Doch die Bedeutung eines Namens muß aus dem jeweiligen Zusammenhang erschlossen werden.
Schon die NSA-Einführung erklärt, daß Decknamen auch für besprochene Personen und Orte standen: KAPITAN bezeichnete Präsident Roosevelt. Ein Deckname allein ist also kein Beleg für eine Agententätigkeit.
Gerade die Grenzen machen den Befund glaubwürdig: Venona erschloß Ausschnitte, deren Bedeutung durch weitere Ermittlungen und Quellen geklärt werden mußte.
7. Moskau erfuhr davon. Die alten Telegramme blieben.
Mit William Weisband saß ein sowjetischer Agent in Arlington Hall. Auch Kim Philby erhielt während seiner Tätigkeit als britischer Verbindungsmann Zugang zu Venona-Ergebnissen. Die Geheimhaltung des Programms war damit selbst verwundbar.
Die bereits aufgezeichneten Nachrichten konnten diese Lecks jedoch nicht zurückholen. Venona arbeitete weiter an altem Material und ungelösten Zuordnungen. Noch in der Schlußphase 1978 bis 1980 entstanden 39 Erstübersetzungen. Am 1. Oktober 1980 endete das Programm.
Darin steckt eine unbequeme Gegenwartsfrage: Wie lange müssen unsere heutigen Geheimnisse geheim bleiben?
Wer eine Schwachstelle morgen schließt, schützt damit nicht rückwirkend die gestern aufgezeichneten Nachrichten. Ein Schlüsselwechsel kann den künftigen Schaden begrenzen; bereits gewonnene Informationen macht er nicht ungeschehen.
8. Was du daraus für heute mitnehmen kannst
Erstens: Kläre, was in deinem Verfahren einmalig sein muß.
Beim Einmalblock ist es der verwendete Schlüsselabschnitt. Bei AES-GCM darf derselbe Schlüssel mehrere Nachrichten schützen, aber der Initialisierungswert, häufig Nonce genannt, muß unter diesem Schlüssel jeweils einmalig sein. Wiederholung kann dort Vertraulichkeit und Fälschungsschutz gefährden.
Zweitens: Behandle Schlüsselverwaltung als Teil des Verfahrens.
Erzeugung, Verteilung und Verbrauch müssen zusammenpassen. Halte eindeutig fest, welcher Abschnitt verbraucht ist. Eine Sicherungskopie oder ein wiederhergestellter Gerätestand darf bereits verbrauchtes Einmalmaterial nicht wieder als unbenutzt erscheinen lassen.
Drittens: Unterscheide Nachrichteninhalt und Umfeld.
Ein Einmalblock allein verbirgt nicht automatisch, wer wann wieviel kommuniziert. Er bestätigt auch nicht die Echtheit einer Nachricht und verhindert für sich genommen keine gezielten Veränderungen am Geheimtext. Dafür sind zusätzliche Maßnahmen nötig.
Viertens: Übertrage die Lehre auf Alberich, ohne die Verfahren gleichzusetzen.
Alberich Modern V3 ist eine moderne Rotorchiffre. Der Sicherheitsbeweis des Einmalblocks gilt dafür nicht. Übertragbar ist die Sorgfalt beim Umgang mit Schlüsseln: Ein Spruchschlüssel soll unter derselben Konfiguration nicht für verschiedene Nachrichten wiederverwendet werden. Die Grenzen und die Laborergebnisse erläutert der Beitrag „Wie sicher ist Alberich Modern V3?“.
Die Rollen von Tagesschlüssel und Spruchschlüssel erklärt dieser Leitfaden. Die gemeinsame Schlüsseltafel bereitzustellen und einen verbrauchten Spruchschlüssel erneut zu benutzen sind unterschiedliche Vorgänge.
Die Frage, die nach Venona bleibt
Die Mathematik hielt, was sie versprochen hatte. Die praktische Verwendung erfüllte ihre Voraussetzungen nicht mehr.
Venona zeigt, wie weit ein begrenzter Einblick reichen kann: Eine lesbare Passage liefert einen Hinweis, ein Hinweis führt zu einer Identität, eine Identität erschließt weitere Zusammenhänge.
Merksatz: Ein Fehler im Schlüsselbetrieb kann schneller entstehen, als seine Folgen je wieder verschwinden.
Prüfe deinen eigenen Ablauf: Was verhindert, daß bereits benutztes Einmalmaterial nach einem Export, einer Sicherung oder einem Gerätewechsel erneut zum Einsatz kommt?
Welche Stelle hältst du dabei für die schwierigste: Erzeugung, Austausch oder das zuverlässige Verhindern der Wiederverwendung?
Mehr zu Alberich: alberich.pro. Das Handbuch erklärt Tafeln, Spruchschlüssel und Kurier.
Quellen
Robert L. Benson, NSA: The Venona Story (Center for Cryptologic History), insbesondere S. 5–6, 20–21 und 25–27.
NSA: Venona-Dokumentensammlung und Introductory History of VENONA (Abschnitte „Success Rate“, „VENONA Myths and Misunderstandings“, Decknamen und Atomspionage).
NSA/CIA: Venona: Soviet Espionage and the American Response, 1939–1957, Einleitung „What Made Venona Possible?“ und Anmerkung zur Behördenbezeichnung.
C. E. Shannon: Communication Theory of Secrecy Systems, Bell System Technical Journal 28 (1949), Abschnitt 10.
NIST: SP 800-38D, Recommendation for Block Cipher Modes of Operation: Galois/Counter Mode (GCM) and GMAC, Abschnitt 8 und Anhang A.
NSA Oral History: Cecil Phillips zum Lochkartenbetrieb in Arlington Hall, zusammengefaßt in The Venona Story und den Venona-Monographien.